Domain energiekontrollsysteme.de kaufen?
Wir ziehen mit dem Projekt
energiekontrollsysteme.de um.
Sind Sie am Kauf der Domain
energiekontrollsysteme.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain energiekontrollsysteme.de kaufen?
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
Ähnliche Suchbegriffe für Hashes
Top-Angebote
Produkte zum Begriff Hashes:
-
Regelung/ Überwachung Maxi/ Maxi flat - Zehnder - LB10953.1ZEHNDER REGELUNG/ UEBERWACHUNG MAXI/ MAXI FLAT - PRAEZISE STEUERUNG FUER OPTIMALES RAUMKLIMA Die Zehnder Regelung/ Ueberwachung Maxi/ Maxi flat ist eine zentrale Steuerungseinheit fuer Zehnder Lueftungssysteme. Sie dient der Sicherstellung eines...343,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
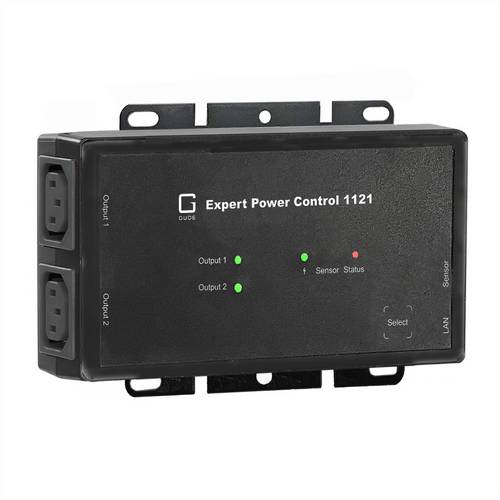
GUDE 1121-1 Zweifach-geschaltete PDU mit Messung & ÜberwachungZweifach geschaltete PDU mit integrierter Mess- und Überwachungsfunktionalität. 2 AV-Geräte können mit Strom versorgt und einzeln geschaltet werden. Einfache und schnelle Inbetriebnahme mit kostenlosen Treibern für führende AV- und IT-Steuersysteme. Präzise Energiemessung und Überwachung von Temperatur und Luftfeuchtigkeit durch Plug-n-Play-Sensoren. Ferngesteuerte Neustarts und automatisches Umschalten der Stromversorgung. 2 Lastausgänge einzeln am Gerät schaltbar, über HTTP(S), SNMP, ModbusTCP sowie über Kommandozeilen-Schnittstelle über Telnet, SSH und MQTT. Schaltzustand und Einschaltverzögerung (0...9999 Sekunden) einstellbar für jeden Stromanschluss nach Stromausfall. Stromspitzen bei gleichzeitigen Schaltvorgängen werden durch eine automatische Latenzzeit von 1 Sekunde verhindert. Programmierbare Zeitpläne und Ein- und Ausschaltsequenzen- 2 Kanal Watchdog, jedem Power Port kann ein eigener Watchdog zugewiesen werden. Lastausgänge können geschaltet werden, wenn voreingestellte Sensorschwellen überschritten werden285,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 1141-1 4-fachgeschaltete PDU mit Messung und ÜberwachungDer Expert Power Control 1141 ist eine 4-fach geschaltete PDU mit integrierter Mess- und Überwachungsfunktionalität. Vier AV-Geräte können mit Strom versorgt und einzeln geschaltet werden. Einfache und schnelle Inbetriebnahme mit kostenlosen Treibern für führende AV- und IT-Steuersysteme. Präzise Energiemessung und Überwachung von Temperatur und Luftfeuchtigkeit durch Plug-n-Play-Sensoren. Ferngesteuerte Neustarts und automatisches Umschalten der Stromversorgung. 4 Lastausgänge einzeln am Gerät schaltbar, über HTTP(S), SNMP, ModbusTCP sowie über Kommandozeilen-Schnittstelle über Telnet, SSH und MQTT. Schaltzustand und Einschaltverzögerung (0...9999 Sekunden) einstellbar für jeden Stromanschluss nach Stromausfall. Stromspitzen bei gleichzeitigen Schaltvorgängen werden durch eine automatische Latenzzeit von 1 Sekunde verhindert. Programmierbare Zeitpläne und Ein- und Ausschaltsequenzen- 2 Kanal Watchdog, jedem Power Port kann ein eigener Watchdog zugewiesen werden. Lastausgänge können geschaltet werden, wenn voreingestellte Sensorschwellen überschritten werden. Anschluss für Plug-n-Play-Sensoren zur Umweltüberwachung Überwachung (Temperatur, Feuchte, Luftdruck). Eingangsseitige Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt permanent, der andere ist rücksetzbar419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Wie werden Bimetall-Materialien zur Messung, Steuerung und Regelung verwendet?
Bimetall-Materialien werden in der Regel zur Temperaturmessung, -steuerung und -regelung verwendet. Sie bestehen aus zwei unterschiedlichen Metallen, die unterschiedliche Ausdehnungskoeffizienten haben. Wenn sich die Temperatur ändert, verformt sich das Bimetall und kann so als Temperaturindikator oder Schalter fungieren. Dies wird beispielsweise in Thermostaten, Thermometern oder Temperaturreglern eingesetzt. **

Was sind die Vorteile der MSR-Technik im Vergleich zu herkömmlichen Systemen zur Messung, Steuerung und Regelung von Prozessen?
Die MSR-Technik ermöglicht eine präzisere und schnellere Messung, Steuerung und Regelung von Prozessen. Sie bietet eine höhere Flexibilität und Anpassungsfähigkeit an veränderte Bedingungen. Zudem ermöglicht sie eine bessere Überwachung und Optimierung von Prozessen. **
Was ist der Unterschied zwischen Steuerung und Regelung?
Die Steuerung bezieht sich auf den Prozess der Festlegung von Zielen und der Festlegung von Maßnahmen, um diese Ziele zu erreichen. Die Regelung hingegen bezieht sich auf den Prozess der Überwachung und Anpassung von Aktivitäten, um sicherzustellen, dass sie den festgelegten Zielen entsprechen. Während die Steuerung die strategische Ebene betrifft, konzentriert sich die Regelung auf die operative Ebene. **
Top-Angebote
Produkte zum Begriff Hashes:
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.42649,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky ICS Threat Data Feeds – Malicious HashesKaspersky ICS Threat Data Feeds – Malicious Hashes In der heutigen Industrie sind industrielle Steuerungssysteme (ICS) und Operational Technology (OT) zunehmend Ziel von Cyberangriffen. Um diesen Bedrohungen effektiv zu begegnen, bietet Kaspersky mit den **ICS Threat Data Feeds – Malicious Hashes** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, schädliche Dateien frühzeitig zu erkennen und abzuwehren. Überblick über Kaspersky ICS Threat Data Feeds – Malicious Hashes Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** liefern kontinuierlich aktualisierte Informationen über schädliche Dateien, die speziell auf industrielle Umgebungen abzielen. Diese Datenfeeds enthalten Hash-Werte von Malware, die in ICS-Umgebungen identifiziert wurden, und ermöglichen es Unternehmen, ihre Sicherheitsmaßnahmen proaktiv zu verstärken. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von Hash-Werten schädlicher Dateien, die speziell auf ICS abzielen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Bedrohungen, die speziell auf industrielle Systeme abzielen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht. :contentReference[oaicite:1]{index=1} Systemanforderungen Um die **Kaspersky ICS Threat Data Feeds – Malicious Hashes** optimal nutzen zu können, sollten die folgenden Systemanforderungen erfüllt sein: Komponente Anforderung Prozessor Intel Xeon oder gleichwertig Arbeitsspeicher Mindestens 8 GB RAM Festplattenspeicher Mindestens 100 GB freier Speicherplatz Netzwerk Stabile Internetverbindung für den regelmäßigen Abruf der Datenfeeds40470,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Regelung/ Überwachung Maxi/ Maxi flat - Zehnder - LB10953.1ZEHNDER REGELUNG/ UEBERWACHUNG MAXI/ MAXI FLAT - PRAEZISE STEUERUNG FUER OPTIMALES RAUMKLIMA Die Zehnder Regelung/ Ueberwachung Maxi/ Maxi flat ist eine zentrale Steuerungseinheit fuer Zehnder Lueftungssysteme. Sie dient der Sicherstellung eines...343,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GUDE 1121-1 Zweifach-geschaltete PDU mit Messung & ÜberwachungZweifach geschaltete PDU mit integrierter Mess- und Überwachungsfunktionalität. 2 AV-Geräte können mit Strom versorgt und einzeln geschaltet werden. Einfache und schnelle Inbetriebnahme mit kostenlosen Treibern für führende AV- und IT-Steuersysteme. Präzise Energiemessung und Überwachung von Temperatur und Luftfeuchtigkeit durch Plug-n-Play-Sensoren. Ferngesteuerte Neustarts und automatisches Umschalten der Stromversorgung. 2 Lastausgänge einzeln am Gerät schaltbar, über HTTP(S), SNMP, ModbusTCP sowie über Kommandozeilen-Schnittstelle über Telnet, SSH und MQTT. Schaltzustand und Einschaltverzögerung (0...9999 Sekunden) einstellbar für jeden Stromanschluss nach Stromausfall. Stromspitzen bei gleichzeitigen Schaltvorgängen werden durch eine automatische Latenzzeit von 1 Sekunde verhindert. Programmierbare Zeitpläne und Ein- und Ausschaltsequenzen- 2 Kanal Watchdog, jedem Power Port kann ein eigener Watchdog zugewiesen werden. Lastausgänge können geschaltet werden, wenn voreingestellte Sensorschwellen überschritten werden285,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich an MD5-Hashes gelangen?
Es ist nicht möglich, direkt an MD5-Hashes zu gelangen, da MD5 ein Einweg-Hash-Algorithmus ist, der nicht umkehrbar ist. MD5-Hashes werden normalerweise verwendet, um Passwörter oder andere vertrauliche Informationen zu schützen, indem sie in eine nicht lesbare Zeichenfolge umgewandelt werden. Wenn du jedoch Zugriff auf die ursprünglichen Daten hast, kannst du den MD5-Hash selbst generieren. **
-
Wer kennt eine Liste für Virus-Hashes?
Es gibt verschiedene Websites und Organisationen, die Listen von Virus-Hashes zur Verfügung stellen, wie zum Beispiel VirusTotal, MalwareBazaar oder VirusShare. Diese Listen enthalten die Hash-Werte von bekannten Viren und können verwendet werden, um Dateien auf eine mögliche Infektion zu überprüfen. Es ist jedoch wichtig zu beachten, dass diese Listen nicht immer vollständig sind und neue Viren möglicherweise nicht enthalten sind. **
-
Wie viele Hashes braucht man für ein Bitcoin?
Wie viele Hashes braucht man für ein Bitcoin? Die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, hängt von verschiedenen Faktoren ab, wie der aktuellen Schwierigkeit des Mining-Algorithmus, der Rechenleistung des Miners und der Anzahl der Miner im Netzwerk. In der Regel werden mehrere Billionen Hashes benötigt, um einen gültigen Block zu finden und die Belohnung von 12,5 Bitcoins zu erhalten. Dieser Prozess wird als Proof-of-Work bezeichnet und dient dazu, die Sicherheit und Integrität des Bitcoin-Netzwerks zu gewährleisten. Es ist wichtig zu beachten, dass die Anzahl der Hashes, die benötigt werden, um ein Bitcoin zu generieren, im Laufe der Zeit aufgrund der Anpassung der Schwierigkeit des Mining-Algorithmus variieren kann. **
-
Gibt es eine Funktion, die das Gegenteil eines Hashes berechnet?
Nein, es gibt keine Funktion, die das Gegenteil eines Hashes berechnet. Ein Hash ist eine Einwegfunktion, die eine Eingabe in eine feste Länge von Zeichen umwandelt. Es ist mathematisch unmöglich, die ursprüngliche Eingabe aus dem Hashwert zurückzuberechnen. **
Ähnliche Suchbegriffe für Hashes
-
GUDE 1141-1 4-fachgeschaltete PDU mit Messung und ÜberwachungDer Expert Power Control 1141 ist eine 4-fach geschaltete PDU mit integrierter Mess- und Überwachungsfunktionalität. Vier AV-Geräte können mit Strom versorgt und einzeln geschaltet werden. Einfache und schnelle Inbetriebnahme mit kostenlosen Treibern für führende AV- und IT-Steuersysteme. Präzise Energiemessung und Überwachung von Temperatur und Luftfeuchtigkeit durch Plug-n-Play-Sensoren. Ferngesteuerte Neustarts und automatisches Umschalten der Stromversorgung. 4 Lastausgänge einzeln am Gerät schaltbar, über HTTP(S), SNMP, ModbusTCP sowie über Kommandozeilen-Schnittstelle über Telnet, SSH und MQTT. Schaltzustand und Einschaltverzögerung (0...9999 Sekunden) einstellbar für jeden Stromanschluss nach Stromausfall. Stromspitzen bei gleichzeitigen Schaltvorgängen werden durch eine automatische Latenzzeit von 1 Sekunde verhindert. Programmierbare Zeitpläne und Ein- und Ausschaltsequenzen- 2 Kanal Watchdog, jedem Power Port kann ein eigener Watchdog zugewiesen werden. Lastausgänge können geschaltet werden, wenn voreingestellte Sensorschwellen überschritten werden. Anschluss für Plug-n-Play-Sensoren zur Umweltüberwachung Überwachung (Temperatur, Feuchte, Luftdruck). Eingangsseitige Messung von Strom, Spannung, Phasenwinkel, Leistungsfaktor, Frequenz, Wirk-, Schein- und Blindleistung. 2 Energiezähler, ein Zähler zählt permanent, der andere ist rücksetzbar419,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Newport, Cal: Slow Productivity - Effizienz ohne ÜberlastungSlow Productivity - Effizienz ohne Überlastung , Die vergessene Kunst, ohne Burn-out zu arbeiten , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20240521, Produktform: Leinen, Autoren: Newport, Cal, Übersetzung: Wegberg, Jordan, Seitenzahl/Blattzahl: 224, Keyword: Brun-out; Business; Effizienz; Entspannung; Erschöpfung; Galileo; Gelassenheit; Jane Austen; Konzentration; Leistung; Newton; Philosophie; Pragmatismus; Produktivität; Qualität; Resilienz; Ruhe; Stress; Überforderung, Fachschema: Beruf / Karriere~Karriere, Fachkategorie: Psychologie, Warengruppe: HC/Briefe, Bewerbungen, Wiss. Arbeiten, Rhetorik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 218, Breite: 153, Höhe: 22, Gewicht: 342, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious HashesKaspersky Threat Data Feeds – Malicious Hashes Die Bekämpfung von Malware ist eine der größten Herausforderungen für Unternehmen und Sicherheitsteams weltweit. Malware kann erhebliche Schäden verursachen, von Datenverlust über Systemstörungen bis hin zu finanziellen Verlusten. Eine zuverlässige Möglichkeit, schädliche Dateien zu identifizieren, besteht in der Analyse ihrer Hashes. **Kaspersky Threat Data Feeds – Malicious Hashes** bietet eine umfassende Datenbank mit bösartigen Hashes, die regelmäßig aktualisiert wird. Diese Daten ermöglichen es Sicherheitsteams, bösartige Dateien schnell und präzise zu identifizieren und zu blockieren, bevor sie Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Malicious Hashes Die **Kaspersky Threat Data Feeds – Malicious Hashes** stellen eine umfangreiche Sammlung bösartiger Hashes bereit, die aus dem globalen Netzwerk der Kaspersky Threat Intelligence stammen. Diese Hashes umfassen eine Vielzahl von Bedrohungen, von bekannten Viren über Ransomware bis hin zu unbekannter Malware. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitssysteme können Unternehmen Malware schneller erkennen und ihre Systeme vor möglichen Angriffen schützen. Die Hash-Datenbank wird kontinuierlich aktualisiert, um Unternehmen stets die neuesten Informationen zur Verfügung zu stellen. Hauptfunktionen Umfassende Sammlung bösartiger Hashes: Bereitstellung einer stets aktuellen Datenbank mit Hashes, die bösartige Dateien identifizieren. Präzise Bedrohungsinformationen: Jeder Hash-Eintrag enthält zusätzliche Informationen wie Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Malware durch Echtzeit-Blockierung schädlicher Dateien anhand ihrer Hashes. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Malware: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche Dateien schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious Hashes sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious Hashes Schutz vor Malware-Infektionen: Identifizierung und Blockierung von schädlichen Dateien anhand ihrer Hashes, bevor sie Schaden anrichten können. Erkennung von Ransomware: Spezifische Hashes helfen dabei, Ransomware frühzeitig zu erkennen und deren Ausbreitung zu verhindern. Forensische Analyse: Unterstützung bei der Identifizierung und Nachverfolgung schädlicher Dateien durch Vergleich mit der Kaspersky-Datenbank.40517,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sollte man HMAC-SHA256-Hashes verwenden, um Passwörter in einer Datenbank zu speichern?
Ja, HMAC-SHA256-Hashes sind eine gute Wahl, um Passwörter in einer Datenbank zu speichern. HMAC-SHA256 ist ein kryptographisch sicheres Hash-Verfahren, das eine starke Hash-Funktion (SHA256) mit einer geheimen Schlüsselvergabe (HMAC) kombiniert. Dadurch wird die Sicherheit der Passwörter erhöht, da sie nicht im Klartext gespeichert werden und nur mit dem geheimen Schlüssel verifiziert werden können. **
-
Wie werden Bimetall-Materialien zur Messung, Steuerung und Regelung verwendet?
Bimetall-Materialien werden in der Regel zur Temperaturmessung, -steuerung und -regelung verwendet. Sie bestehen aus zwei unterschiedlichen Metallen, die unterschiedliche Ausdehnungskoeffizienten haben. Wenn sich die Temperatur ändert, verformt sich das Bimetall und kann so als Temperaturindikator oder Schalter fungieren. Dies wird beispielsweise in Thermostaten, Thermometern oder Temperaturreglern eingesetzt. **
-
Was sind die Vorteile der MSR-Technik im Vergleich zu herkömmlichen Systemen zur Messung, Steuerung und Regelung von Prozessen?
Die MSR-Technik ermöglicht eine präzisere und schnellere Messung, Steuerung und Regelung von Prozessen. Sie bietet eine höhere Flexibilität und Anpassungsfähigkeit an veränderte Bedingungen. Zudem ermöglicht sie eine bessere Überwachung und Optimierung von Prozessen. **
-
Was ist der Unterschied zwischen Steuerung und Regelung?
Die Steuerung bezieht sich auf den Prozess der Festlegung von Zielen und der Festlegung von Maßnahmen, um diese Ziele zu erreichen. Die Regelung hingegen bezieht sich auf den Prozess der Überwachung und Anpassung von Aktivitäten, um sicherzustellen, dass sie den festgelegten Zielen entsprechen. Während die Steuerung die strategische Ebene betrifft, konzentriert sich die Regelung auf die operative Ebene. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.